
Documentation
Six blocs, dans l'ordre où vous les rencontrerez. Quand un fait n'est pas établi, la page le dit plutôt que de l'affirmer.
- 100 %
- dans votre org
- 0
- donnée sortante par défaut
- 71
- contrôles auto-évalués sur 255 catalogués
- 10 min
- d'installation
1. Prérequis
Éditions Salesforce. OrgGuardian est pris en charge sur les éditions
Enterprise, Unlimited, Performance et Developer. Professional et Group ne le sont
pas, pour deux raisons qui tiennent au produit : l'historique de tendance s'écrit dans des Big
Objects, sans stockage de repli ; et l'auto-appel OS_SelfOrg, dont dépendent la
parité avec Health Check, Event Monitoring ou la sonde de certificats, interroge l'API de votre
propre org, dont l'accès n'est pas compris d'office dans ces éditions. Le paquet ne lit pas
l'édition de votre org : rien ne bloque l'installation, la vérification vous revient. Dites-nous
votre édition à la demande d'essai ; l'installation d'essai se fait d'abord sur une sandbox.
Version d'API. 67.0. Package managé de seconde génération (2GP), espace de noms
orgguardian.
Sur l'utilisateur qui installe. Les droits d'installation de packages de votre
org. Sur celui qui configure ensuite. Le privilège plateforme « Personnaliser
l'application » ou la permission livrée OrgGuardian_Manage_Features,
portée par l'ensemble d'autorisations OrgGuardian_Admin. Le paquet ne se
l'auto-attribue jamais : c'est la plateforme qui tranche.
2. Ce que le paquet pose dans votre org
75 objets et types : 20 objets personnalisés (constats, activités, métriques, attestations,
configuration no-code), 9 paramètres personnalisés, 7 Big Objects d'historique, 37 types de
métadonnées personnalisées (portes, règles, correspondances réglementaires), 2 événements de
plateforme. Des onglets, une application Lightning, cinq ensembles d'autorisations
(OrgGuardian_Admin, OrgGuardian_Analyst, OrgGuardian_Auditor,
OrgGuardian_Financials, OrgGuardian_Viewer). Aucun flux sortant actif
à la livraison, aucun identifiant nommé requis pour le premier scan.
3. Le premier scan
Ouvrez la console avec un compte qui détient la permission « Afficher la configuration »
(View Setup and Configuration ; un administrateur système l'a) : le scan
récurrent se planifie à cette première ouverture, et les premiers constats arrivent dans l'heure.
Sans ce droit, l'analyse de référence part quand même, mais aucun scan récurrent n'est planifié tant
qu'un tel compte n'a pas ouvert un écran — l'écran le dit. L'ensemble d'autorisations
OrgGuardian_Admin ne suffit pas à lui seul. Cette première ouverture par un administrateur arme aussi l'essai
de 30 jours du plan complet, une fois par org : les premiers scans tournent donc sur tout le
produit. À son terme, sans clé de licence, l'org est en offre Découverte : seules les
capacités de ce palier servent (supervision des limites, santé, connexions échouées, et un socle de
sécurité : comptes sans MFA, invités, liens publics, applications OAuth, porteurs de Modify All
Data / View All Data). Votre clé de licence ouvre le reste sans réinstallation ; une partie
des capacités payantes est alors active d'emblée, les autres attendent qu'un administrateur les
active.
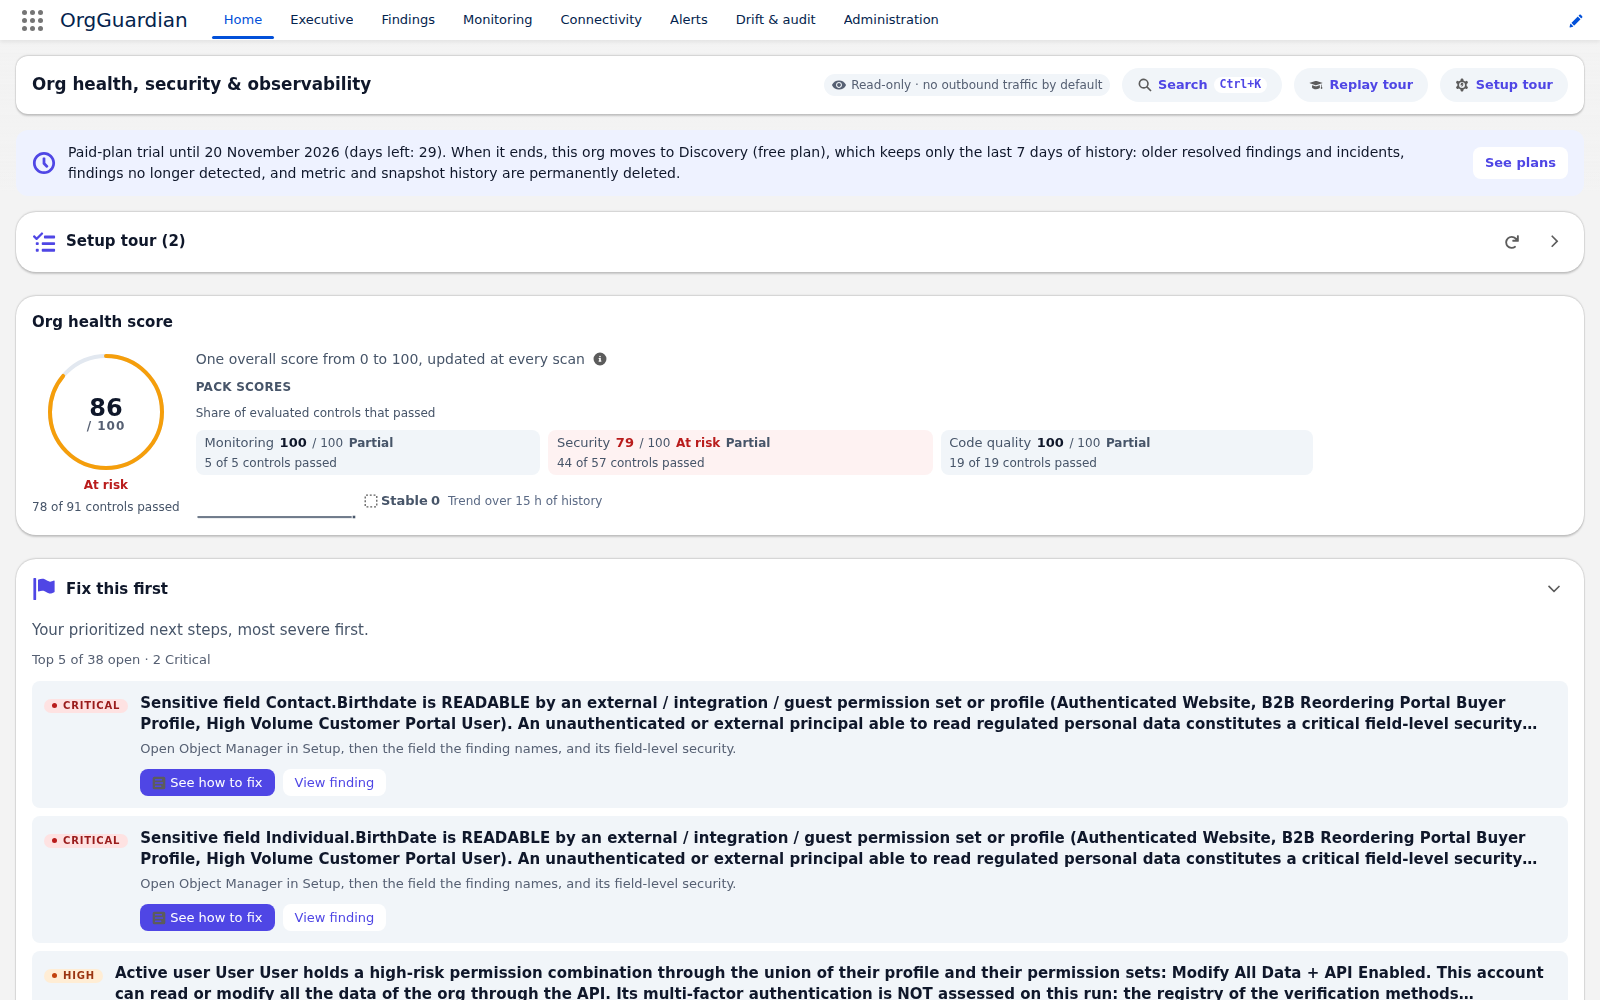
Une étape de mise en service est requise : les droits de lecture du compte d'analyse. Le compte qui exécute les analyses — le propriétaire de la tâche OrgGuardian Hourly Scan — a besoin de quatre droits de lecture : View Setup and Configuration, View Roles and Role Hierarchy, View All Users et View All Profiles. Aucun ensemble d'autorisations du paquet ne porte de permission système. Un administrateur système les a déjà ; sinon, vous les lui accordez par un ensemble d'autorisations que vous créez. Le parcours de mise en service le rappelle juste après l'attribution de l'ensemble d'autorisations (Give the scan account read access to setup). Tant qu'un de ces droits manque, chaque analyse le nomme, le score Security est dit partiel et les contrôles qui en dépendent ne sont pas évalués : jamais un verdict « sain » sur une lecture filtrée.
4. Ce qui est optionnel, et n'est pas un prérequis
- Shield / Event Monitoring : non requis. Présent, il enrichit deux fonctions : la lecture des événements de sécurité (exports de rapport, travaux Bulk API, sessions « Login As », anomalies Threat Detection), fermée à l'installation : un administrateur l'active, dans toute offre payante, une fois deux réglages faits dans Setup ; et les détecteurs sur fichiers de journal, désactivés par défaut et inclus dans toute offre payante.
- L'auto-appel
OS_SelfOrg(OrgGuardian self-org connection dans Setup) : non requis pour le premier scan. Il ouvre les lectures par l'API de votre propre org. L'écran Administration › Settings › Tooling API access guide son câblage, le teste de bout en bout, puis ouvre les fonctions qui en dépendent une à une — jamais sans test réussi. Il n'écrit pas les identifiants à votre place et ne demande jamais le secret client. - Viewer hébergé : option de toute offre payante, désactivée à l'installation, activée par un administrateur après consentement explicite, et qui n'envoie que des agrégats de santé sans donnée personnelle.
- Canaux externes (Slack, Teams, PagerDuty, webhook), SIEM, ITSM : chacun s'ouvre séparément, vers une destination que vous choisissez, avec vos propres identifiants.
5. Ce qu'une désinstallation détruit
Tout. Désinstaller un package géré supprime ses objets et leurs données : constats, historique, métriques, attestations signées, configuration. Salesforce ne garde ni corbeille ni restauration. Avant de désinstaller : exportez constats et attestations en CSV et la configuration en JSON depuis la console, et faites l'exercice une fois sur une sandbox pour mesurer ce que vous récupérez. Aucun chemin d'export ne lit les Big Objects d'historique : c'est documenté, pas caché.
Si la désinstallation est refusée sur le dossier de tableaux de bord (« Before deleting this folder, you need to delete these dashboards from the folder and the Recycle Bin ») : la plateforme ne supprime le dossier « OrgGuardian » que vide, corbeille comprise. Supprimez les trois tableaux de bord livrés de ce dossier, puis supprimez-les définitivement de la corbeille, et relancez la désinstallation. Aucun script du paquet ne peut le faire avant vous : Salesforce n'exécute aucun code d'un paquet avant sa désinstallation.
6. Les guides complets — édition 1.0.0.7
La documentation client du paquet, en anglais comme l’interface, écrite pour la version 1.0.0.7, dans l’ordre où on la lit. Les documents d’évaluation sécurité sont aussi rassemblés sur la page Sécurité de l’éditeur.
- Installation Guide : de l’org vide au premier scan, avec les éditions prises en charge, la sandbox d’abord, les accès, et ce qu’une désinstallation efface. PDF, 472 Ko
- Permissions and Personas : les ensembles d’autorisations livrés, qui voit quoi, et les droits de lecture que vous accordez au compte d’analyse. PDF, 599 Ko
- Configuration Guide : la configuration sans code, où elle se fait et ce qu’elle écrit, type de métadonnée par type de métadonnée. PDF, 1,1 Mo
- Operations Guide : ce qui tourne seul (les tâches planifiées), les constats, les tableaux de bord, les alertes et les exports. PDF, 823 Ko
- Troubleshooting Guide : symptôme par symptôme, la cause, comment la vérifier dans votre org et comment la corriger. PDF, 437 Ko
- Uninstall Guide : ce qu’une désinstallation efface, les prérequis sans lesquels elle échoue, et quoi exporter avant. PDF, 500 Ko
- Security FAQ : ce que le paquet lit, ce qu’il stocke, ce qui peut sortir de l’org, et la requête qui le vérifie dans la vôtre. Pour le RSSI, le DPO ou l’architecte sécurité. PDF, 509 Ko
- Glossary : une définition par terme, avec les noms d’API et les libellés tels que le paquet les livre. PDF, 644 Ko
- Data Sheet : le produit sur une fiche, avec sa couverture, les chiffres comptés dans la source du paquet et les flux sortants. PDF, 1,0 Mo