Votre org Salesforce
ne vous dit pas tout.

OrgGuardian relit votre org toutes les heures et fait remonter ce que personne ne regarde : permissions toxiques, MFA absent, certificats expirants, limites qui plafonnent. Chaque constat arrive avec la correction à appliquer ; OrgGuardian, lui, n’écrit rien dans votre org.

Package managé Salesforce, installé en 10 minutes. Aucun flux sortant actif à la livraison.

  • Permission toxique« Modifier toutes les données » et l'API sur l'utilisateur d'intégration, sans MFA
  • MFA absentUn administrateur se connecte sans second facteur
  • Certificat expirantLe certificat SSO expire avant la fin du mois
  • Limite qui plafonneLes appels API du jour approchent de la limite
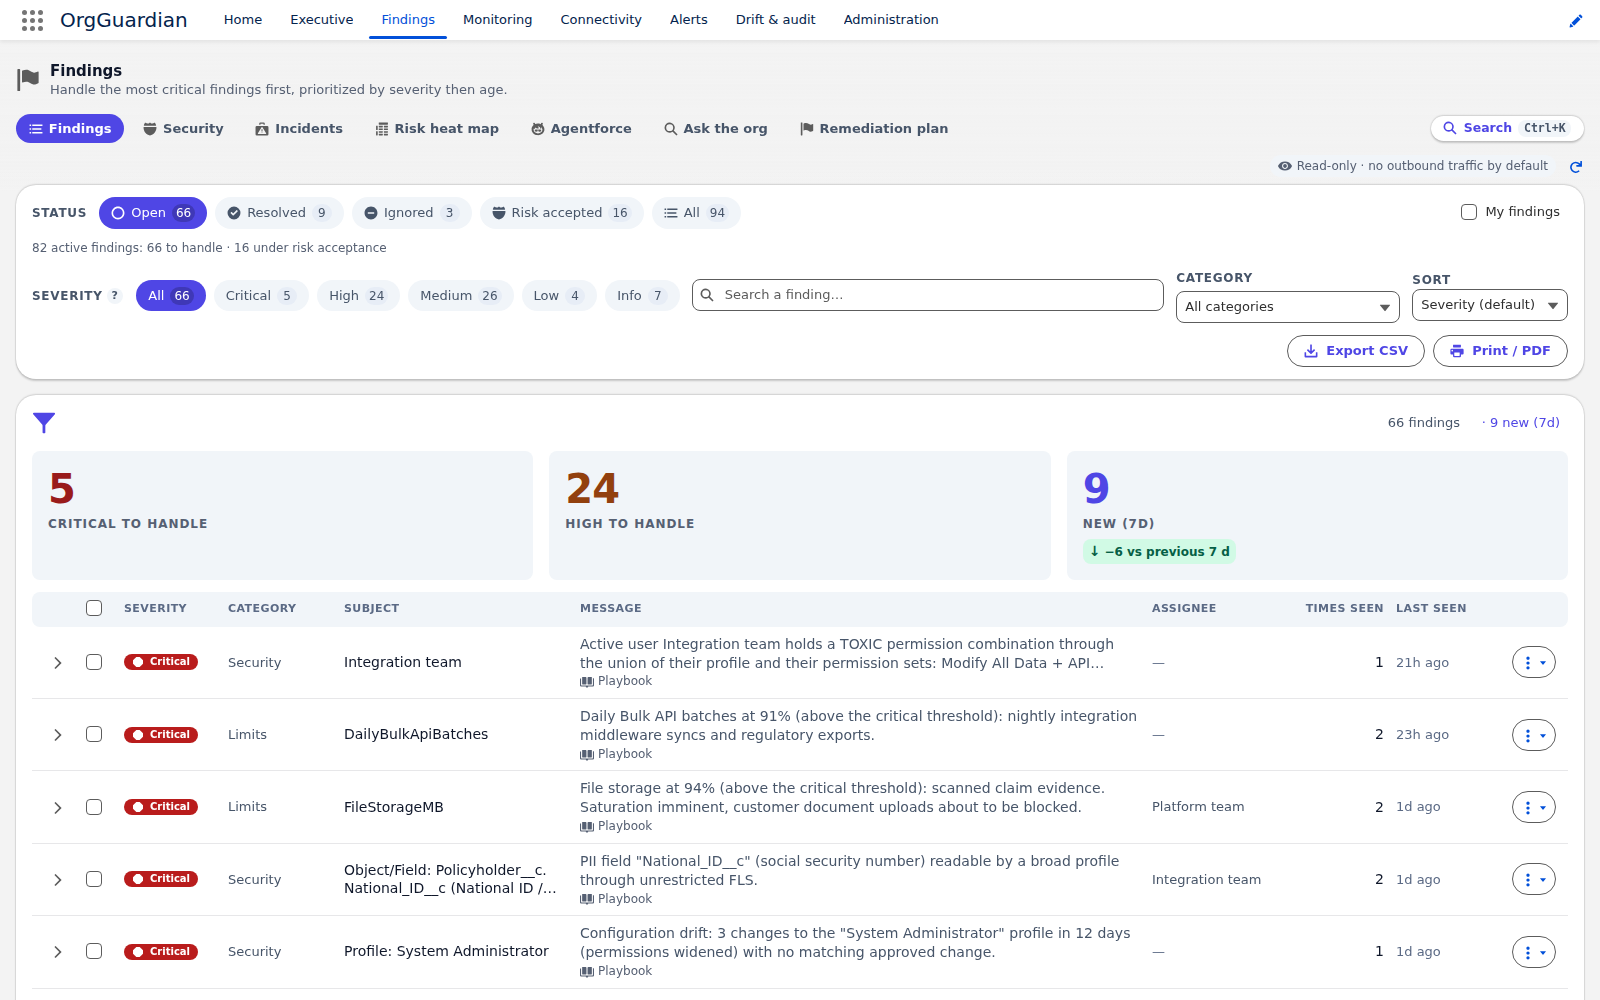
Écran Constats d'OrgGuardian : file de travail triée par sévérité, chaque ligne portant sa cible, son message et son nombre d'occurrences.
Écrans capturés sur une org en anglais, qui est la langue de livraison du produit : plus de 4 000 libellés du paquet sont déclarés en_US, et les constats y sont stockés en anglais. Un pack de langue français les recompose à l’affichage. Données de démonstration.
100 %
du calcul et du stockage dans votre org. Aucun flux sortant actif à la livraison.
0
secret à saisir pour installer et lancer le premier scan.
71
contrôles auto-évalués sur 255 catalogués, dans 8 référentiels — le reste relève de procédures.
10 min
d'installation. Package managé : rien à héberger.

Qui garantit votre configuration Salesforce ?

Vous. Salesforce sécurise l'infrastructure et le service ; les permissions, les intégrations, les certificats et le code restent à votre charge. C'est le modèle de responsabilité partagée. Le Setup Audit Trail enregistre les changements de configuration, mais il ne prévient personne.

1profil suffit

Une surface d'attaque invisible

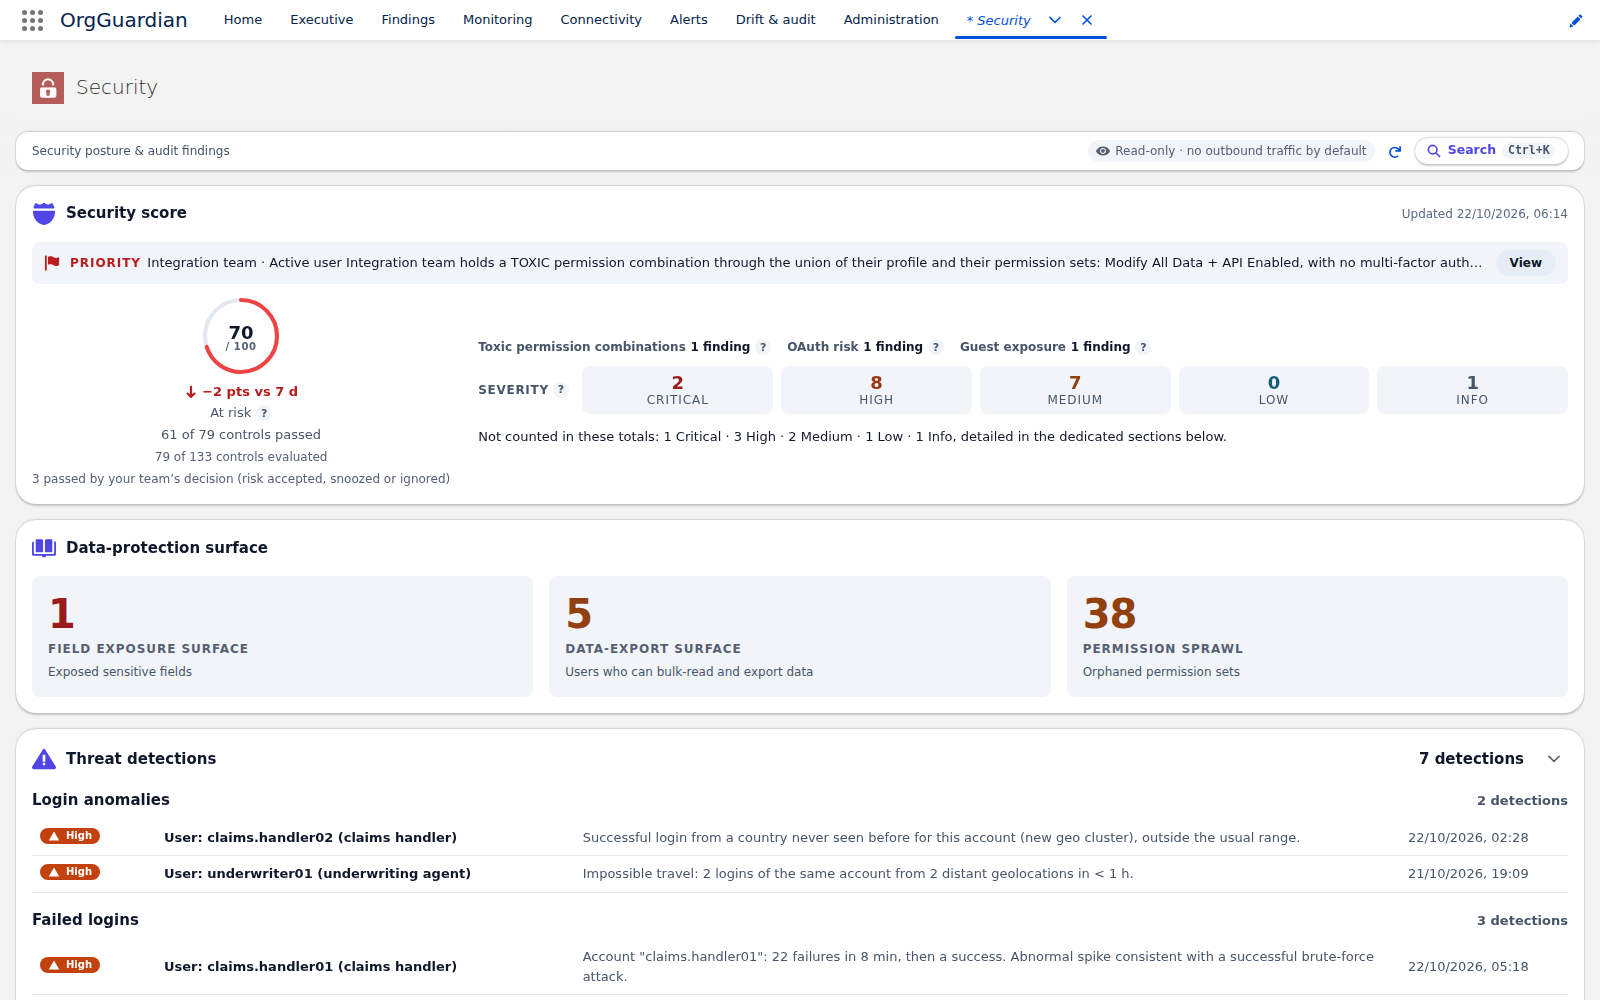
Un utilisateur d'intégration qui cumule « Modifier toutes les données » et l'accès API peut lire, modifier et exporter tous les enregistrements de l'org. Sans Shield, Salesforce ne prévient personne quand un profil obtient cette combinaison.

90jours de dormance

Une org qui dérive en silence

Par défaut, le jeton OAuth d'une application connectée reste valide jusqu'à sa révocation, même après 90 jours sans un appel. Du 8 au 18 août 2025, des jetons de l'application Salesloft Drift ont servi à exporter en masse les données d'orgs Salesforce clientes (Google Threat Intelligence, 26 août 2025).

0€ estimé

Un risque jamais chiffré

Le Health Check de Salesforce rend une note sur 100. Une direction qui arbitre un budget pose une autre question : combien coûterait l'incident ? Sans montant, le correctif passe après le reste.

Qui lit quoi, et sur quel écran ?

Trois lectures : direction, RSSI, admin. Package managé 100 % natif : rien à héberger, rien à connecter. Chaque écran répond à une question précise, sans jargon.

  • Chaque constat dit ce qui cloche, où, pourquoi c'est grave, et comment remédier.
  • La file de travail est triée par sévérité.
  • Le produit n'invente aucun montant : vous saisissez vos propres poids par sévérité, et tant que vous ne l'avez pas fait il affiche « coût du risque non défini » plutôt qu'un chiffre.

Demander l'essai 30 jours

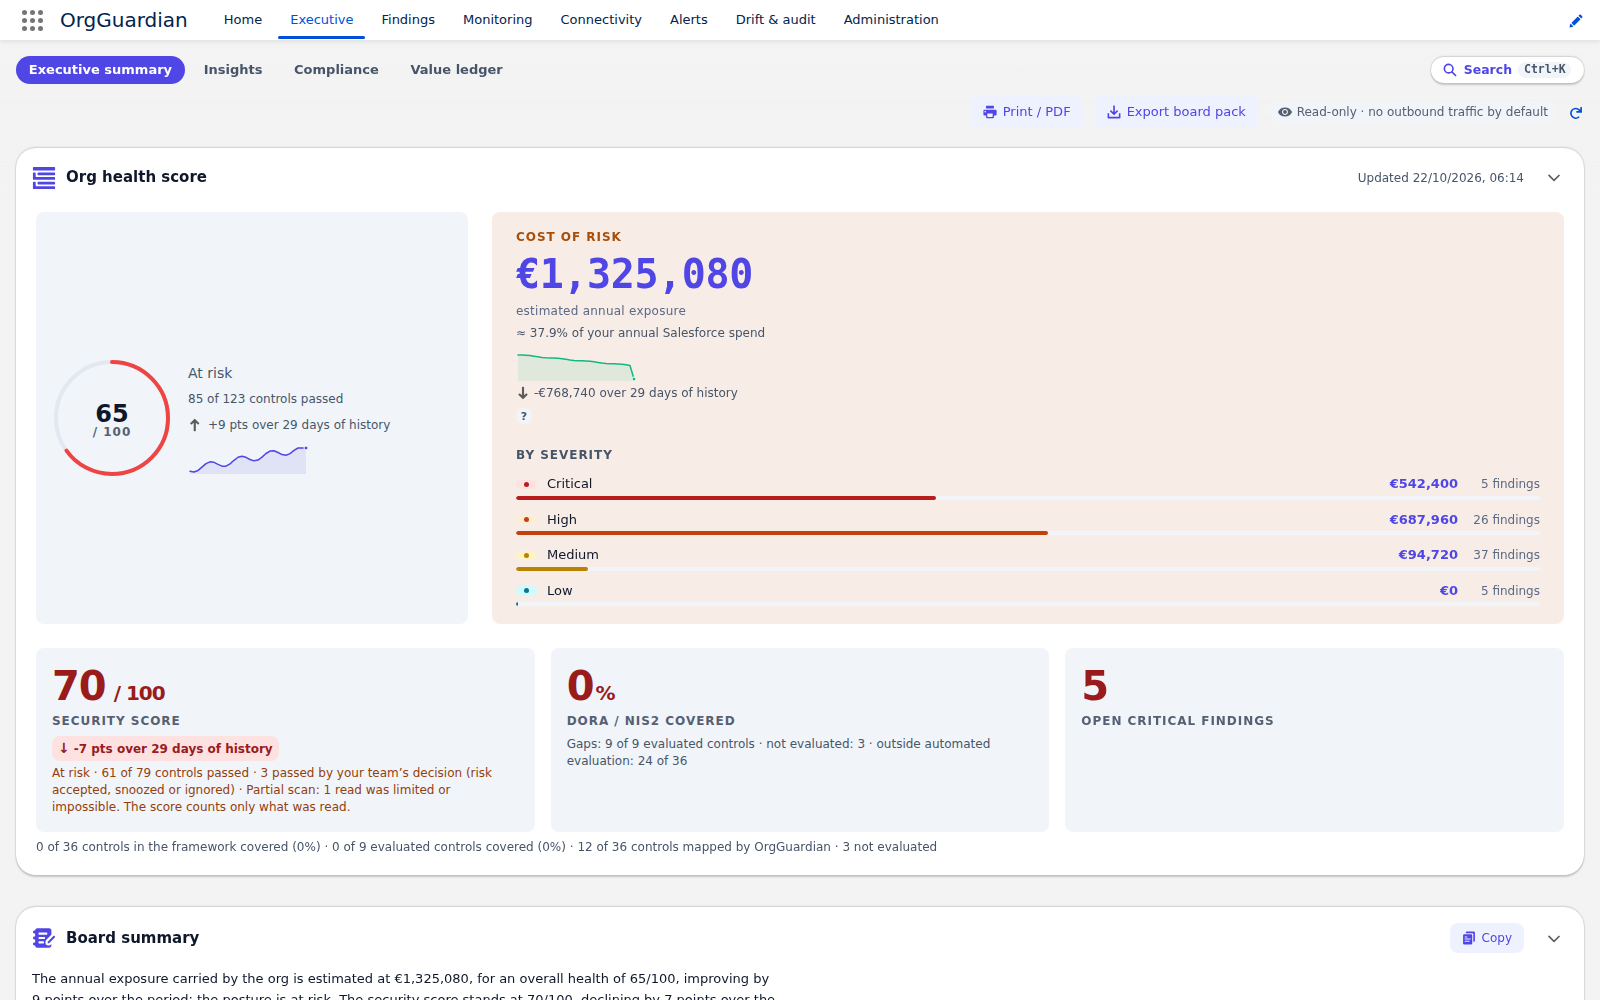
Écran Executive d’OrgGuardian : coût du risque estimé par sévérité, score de santé, score Security et couverture DORA/NIS2.
Direction : le coût du risque, ventilé par sévérité. Données de démonstration, poids de coût saisis pour la démo : le produit n’en livre aucun.

Le produit en une minute

Soixante-quatre secondes sur la version installable (1.0.0.7) : ce qu’une org se demande, puis les écrans qui y répondent. Lecture au clic, jamais de son automatique.

Film en anglais, comme l’interface. Chaque écran porte « Illustrative demo data » : données de démonstration. Il a été réalisé pour la fiche AppExchange ; tant que le produit n’y est pas listé, l’installation passe par la demande d’essai. Musique : « Close Up », Michael Ramir C., Mixkit (Mixkit Stock Music Free License).
Ce que montre le film, scène par scène
  1. « Who has Modify All Data and no MFA? » (qui détient Modify All Data sans MFA ?). Écran Findings : « 1 admin account. Flagged Critical. » — un compte administrateur, signalé critique.
  2. « When will your file storage run out? » Écran des limites : « In ~11 days. You see it coming. » — dans onze jours environ, et on le voit venir.
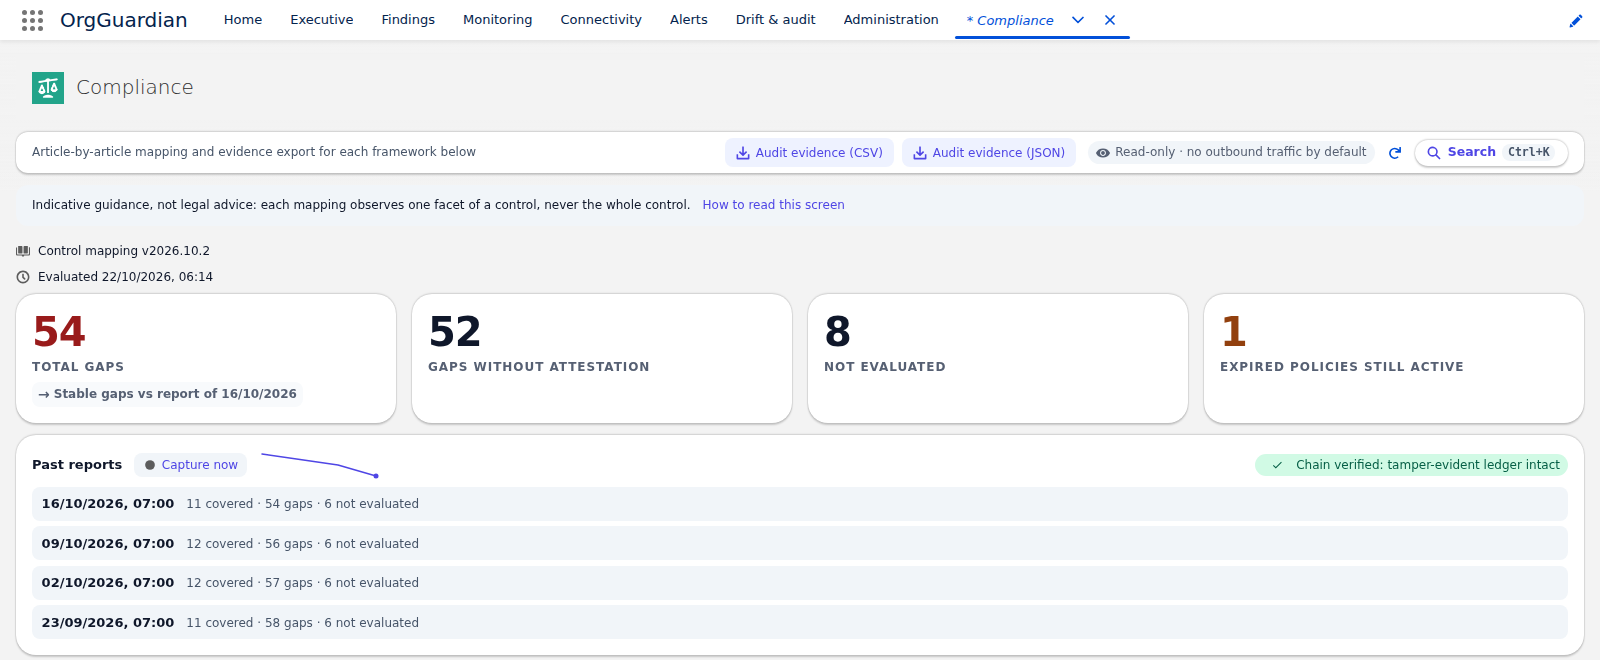
  3. « DORA audit: what can you show? » Écran Compliance : « Dated evidence. Tamper-evident. » — une preuve datée, dont toute altération se voit.
  4. « Any outbound calls? None by default. Every outbound feature starts off. » — aucun appel sortant par défaut, chaque fonction sortante est éteinte à l’installation.
  5. Écran Executive : « Your risk in euros, from your weights. » — le risque en euros, calculé avec vos propres poids.
  6. Carte de chaleur des risques : « Where risk concentrates. »
  7. Écran Findings : « Criticals, first. » — les critiques d’abord.
  8. Écran Fleet : « Every linked org, ranked by risk. »
  9. « What the package ships, counted. » Six chiffres : 90+ types de détection, sur sept domaines et selon l’offre ; 8 référentiels cartographiés ; 55+ contrôles avec preuve ; 140+ playbooks de remédiation ; 22 fonctions sortantes, toutes éteintes à l’installation ; 0 Remote Site Setting.
  10. « Read-only. Never writes to your business data, your security configuration or your code. » — en lecture seule.
  11. « See your org. Install free. 30 days of the full plan. Then the free plan, no expiry · No credit card · No sales call. »

Comment DORA et NIS2 deviennent-ils des écarts mesurés ?

Chaque article réglementaire est rattaché aux détecteurs qui l'instruisent. Ce qui n'est pas mesurable est déclaré tel quel, contrôle par contrôle.

8

Référentiels cartographiés

DORA, NIS2, ISO 27001, SOC 2, NIST CSF, NIST 800-53, SOX, RGPD — chacun avec son décompte réel.

SOX 12/15 · NIS2 6/10 · SOC 2 10/36

71

Contrôles auto-évalués

Sur 255 catalogués. Le reste relève de procédures qu'un paquet installé dans une org ne peut pas observer — et le catalogue le dit ligne par ligne.

Toute offre payante

1

Attestation à remettre

Signée, datée, avec le périmètre exact de ce qui a été mesuré. Pas une capture d'écran de tableau de bord.

Toute offre payante

Quelles données sortent de votre org ?

Aucune, par défaut. Le principe non négociable du produit : l'analyse vit chez vous, sous vos règles d'accès.

100 % dans votre org

Scan, constats, historique : tout est calculé et stocké dans votre org Salesforce, en mode utilisateur — le paquet ne lit jamais plus que celui qui l'exécute.

Fail-closed par design

Une fonctionnalité non configurée ne se dégrade jamais en silence : elle se désactive et le dit. Un collecteur qui atteint son plafond l'écrit dans son constat.

Quatre flux possibles, zéro actif

Viewer hébergé en UE, canaux d'alerte, ITSM, export SIEM : chacun s'ouvre séparément, par votre administrateur, vers une destination que vous choisissez.

Combien coûte OrgGuardian pour votre taille d'org ?

Une offre par taille de structure, les mêmes fonctions pour toutes. Le prix suit votre nombre d'utilisateurs Salesforce, jamais la valeur de vos données ; les offres payantes ne diffèrent que par le support et le service.

Découverte

1 org, pour évaluer

0 €

permanent

  • Limites, santé, socle de sécurité
  • Rétention 7 jours
  • Essai 30 j du plan complet

Gratuit pour toujours, sans carte bancaire

TPE

jusqu'à 15 utilisateurs Salesforce

49 €

HT / mois (1 à 5 utilisateurs)

  • 6 à 15 utilisateurs : 99 €
  • Toutes les fonctions payantes
  • Support J+2, 10 tickets par mois

Sans engagement, résiliable au mois

PME & ETI

16 à 250 utilisateurs Salesforce

249 €

HT / mois (16 à 40 utilisateurs)

  • 41 à 100 : 499 € · 101 à 250 : 1 490 €
  • Toutes les fonctions payantes
  • Support J+2 (PME), J+1 (ETI)

Revue de posture semestrielle en ETI

Grand compte

au-delà de 250 utilisateurs

2 490 €

HT / mois (251 à 600 utilisateurs)

  • 601 à 1 500 : 4 990 €
  • Toutes les fonctions, flotte jusqu'à 5 orgs
  • Support J+1, DPA dédié, onboarding

Facturation annuelle

Comparer les offres en détail — 139 capacités, une coche par croisement

Ce qu'on nous demande avant d'installer.

Est-ce qu'OrgGuardian envoie des données hors de mon org ?

Non par défaut : aucun flux sortant n'est actif à la livraison. Tout le calcul et le stockage vivent dans votre org. Quatre familles de flux peuvent ensuite être ouvertes, une par une, par votre administrateur : les agrégats de santé vers le viewer externe — sans donnée personnelle, hébergé en Union européenne — les canaux d'alerte Slack, Teams, PagerDuty ou webhook, l'intégration ITSM vers ServiceNow ou Jira, et l'export SIEM vers Splunk ou Microsoft Sentinel. Toutes partent vers votre destination et chacune est révocable à tout moment.

En quelle langue le produit parle-t-il ?

L’interface est en anglais : plus de 4 000 libellés du paquet sont déclarés en_US. Les messages de constat sont désormais stockés en anglais et recomposés à l’affichage depuis un pack de langue (version 2026.09.1) : le code pose une clé de message plutôt qu’une phrase, et le rendu choisit la langue de l’utilisateur. Depuis la version 1.0.0.6, le fil d’analyses (prédictions, horloges d’épuisement, tendances, conseils de seuil, recommandations) suit la même règle pour les analyses écrites après la mise à jour ; les analyses antérieures, le résumé de posture et le sous-titre des analyses dans la recherche globale restent dans leur langue d’écriture. Deux réserves, et nous préférons les écrire : le pack ne porte aujourd’hui que le français, et la traduction d’une phrase est en tout ou rien — s’il manque un fragment, c’est la phrase anglaise stockée qui sort, jamais un vide ni un mélange. Si une autre langue vous est nécessaire, dites-le à la demande d’essai.

Que devient l'historique si vous arrêtez ?

Désinstaller un package géré détruit ses objets et toutes leurs données : constats, historique de traitement, métriques, attestations signées. Salesforce ne garde ni corbeille ni restauration. Avant de désinstaller, exportez ce que vous voulez garder depuis la console — constats et attestations en CSV, configuration en JSON — et faites l'exercice une fois sur une sandbox pour mesurer ce que vous récupérez vraiment. Rien n'est retenu chez nous : par défaut, aucune donnée n'a quitté votre org.

Et si l'éditeur disparaît ?

Le paquet installé continue de fonctionner dans votre org : il ne dépend d'aucun service externe pour scanner, alerter et exporter. Seul le viewer hébergé optionnel s'éteindrait — et il ne porte que des agrégats que votre org détient déjà. La licence cesse d'être renouvelée, pas de s'exécuter. Un dépôt de code sous séquestre n'est pas en place aujourd'hui ; si votre politique achats l'exige, dites-le, c'est une clause que nous savons écrire.

Combien de temps pour les premiers résultats ?

Dix minutes d'installation. Le scan récurrent se planifie à la première ouverture de la console par un administrateur qui détient la permission « Afficher la configuration » (tout administrateur système l'a), et les premiers constats arrivent dans l'heure qui suit : sur une org qui n'a jamais été auditée, il y en a toujours.

Est-ce adapté à une PME de 20 utilisateurs comme à un compte de 10 000 ?

Oui. Les collecteurs sont conçus pour les limites Salesforce (mode bulkifié, circuit breakers, quotas) et bornés par construction : agrégats COUNT et GROUP BY plutôt que lecture ligne à ligne, plafonds de lignes explicites par collecteur, et un collecteur qui atteint son plafond le dit dans son constat au lieu de se taire. Nous n'avons pas encore publié de mesure sur une org de plusieurs millions d'enregistrements : si c'est la vôtre, dites-le à la demande d'essai. La tarification suit la taille : chaque palier a son prix unique, détaillé dans la grille des tarifs ci-dessus.

OrgGuardian remplace-t-il Salesforce Security Center ou Health Check ?

Non — OrgGuardian est un complément, pas un remplacement. Il va plus loin que Health Check, qui note des réglages sans exposition financière — son alerte native est une notification hebdomadaire quand le score baisse. Face à Security Center, il apporte ce que sa documentation ne décrit pas : la conformité DORA/NIS2 article par article, la supervision des appels sortants et des limites de la plateforme, le chiffrage du risque en euros, et le viewer externe. Les deux se complètent. Nous ne comparons pas les prix : Security Center se vend en pourcentage de la dépense Salesforce (10 % de la dépense nette selon la page de prix de Shield, lue le 22 octobre 2026), OrgGuardian par org et par tranche d'utilisateurs.

Que se passe-t-il à la fin de l'essai de 30 jours ?

Vous choisissez une offre, ou vous repassez en Découverte (gratuit, rétention 7 jours). Exportez votre posture AVANT de repasser en Découverte : au-delà de 7 jours, l'historique est purgé, et cette purge est définitive — reprendre une offre payante ne le restaure pas. L'export reste disponible à tout moment tant que vous êtes sur une offre.

Le mapping DORA/NIS2 est-il une garantie de conformité ?

Non, et méfiez-vous de quiconque le promet. OrgGuardian mesure la posture technique de votre org et produit les preuves. La conformité reste une démarche d'entreprise, avec votre DPO et votre conseil. Les points de lecture NIS2 les plus délicats ont d'ailleurs été tranchés par un verdict d'expert conformité, affiché dans le produit lui-même.

Prêt en 10 minutes

Comment obtenir vos premiers constats ?

Installez OrgGuardian sur votre org, laissez le premier scan tourner, et regardez ce que personne ne vous avait encore montré.

Ou par e-mail : contact@orgguardian.com

Réponse sous 24 h ouvrées. Installation guidée offerte pendant la phase de lancement.